どうも、ねくすです。
XServerのレンタルサーバで、Cloudflareに登録したドメインを使おうとしたときに少し躓いたので記録。
Cloudflareのオリジンサーバー機能は使えない
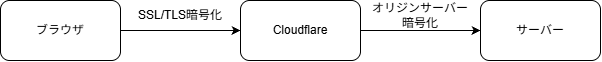
Cloudflareを使ったSSL/TLS化で一番安全なのはこのモデルです。フル(厳格)と呼ばれています。
ブラウザCloudflare間はエッジ用の証明書を使用し、Cloudflareサーバー間はオリジン用の証明書を使用します。Cloudflareオリジンサーバー間での暗号化も、エッジのそれと同じように中間証明書等を用いた厳格な検証をするため、非常にセキュアです。
この機能がXServerでは使えないのですね。なぜならばオリジンサーバーの証明書をXServerに持ち込めないから。
オリジンサーバー機能が使えないから危ない?
そういったことはありません。
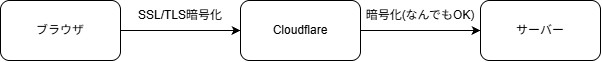
オリジンサーバー機能を使ったSSL/TLS化はフル(厳格)ですが、オリジンサーバーを使わない暗号化はフルといいます。
フルでは、Cloudflareサーバー間の暗号化はなんでもいいんです。なんなら、オレオレ証明書でもいいんです。しかし、オレオレはまずいので、XServerが提供する無料SSL機能を使いましょう。
XServerが提供する無料SSL機能では、Let’s Encryptを使います。Let’s Encryptは信頼できるSSLであるため、Cloudflareサーバー間で使っても全く問題ありません。中間者攻撃が起こる可能性もほぼ無いと言っていいでしょう。
XServer+Cloudflare構成は全く問題ないぞ!
XServerの無料SSL機能とCloudflareのSSL/TLS化機能を使うことで、SSL持ち込みができないXServerでも、Cloudflareを用いたセキュアなホスティングが可能になります。
個人的には、暗号化モードは先述のフル(厳格)にしておきたかったので、ちょっとムズッっとしますが、まあセキュアだったらなんでもいいですな。
さくらインターネット、さくらのレンタルサーバはSSLの持ち込みができるため、フル(厳格)でホスト可能です。まあ、そういう選び方もあるという助言です。